EN
Plataforma GRC · ISO/IEC 27001:2022 · CNO Acuerdo 1960

ISO 27001 y CNO 1960
con evidencia real

Tridenty Auditor es una plataforma GRC para implementar y auditar ISO/IEC 27001:2022 y la Guía de Ciberseguridad del CNO (Acuerdo 1960): 134 controles precargados, una ruta guiada que no avanza sin evidencia aprobada y documentos sellados con hash SHA-256 y dos firmas.

SHA-256 · Dos firmas · Ruta guiada · Multitenant

134
Controles precargados
7
Módulos integrados
2
Normas, una por tenant
4
Roles con segregación de funciones

POR QUÉ TRIDENTY AUDITOR

Cumplimiento que se puede sustentar

Cumplir una norma de seguridad de la información no debería significar perseguir evidencia en correos y carpetas compartidas. Tridenty Auditor centraliza el ciclo completo en una sola plataforma multitenant. No es un checklist plano: es una ruta que bloquea el avance sin evidencia aprobada, y cada documento aprobado queda sellado con hash SHA-256 y dos firmas, verificable en cualquier momento.

Evidencia real, no casillas marcadas

El indicador de cumplimiento solo sube cuando hay un documento aprobado detrás de cada control o tarea. El número que ves es el que puedes sustentar frente a un auditor externo.

Integridad verificable de cada documento

Dos firmas (revisó y aprobó), hash SHA-256 por versión y PDF estampado como copia controlada, con marca OBSOLETO o BORRADOR cuando corresponde. Un clic recalcula el hash y confirma que nadie tocó el archivo.

Una ruta clara, paso a paso

Ruta SGSI (8 fases) o Ruta CNO (10 fases) con tareas, dueño y evidencia obligatoria. Una fase no se desbloquea hasta cerrar la anterior.

Todo conectado, en un solo lugar

Documentos, procesos, riesgos, SoA, requisitos legales y auditoría comparten los mismos controles y la misma evidencia. Se acabaron las hojas de cálculo que nunca cuadran.

Control por rol y por tenant

Cuatro roles con segregación de funciones (el auditor no aprueba su propia evidencia) sobre una arquitectura que aísla los datos de cada cliente en la base de datos.

134 controles listos para usar

El Anexo A completo de ISO/IEC 27001:2022 y los 41 controles del Acuerdo 1960 del CNO, con sus requisitos de evidencia, llegan precargados. Nada que capturar a mano antes de empezar.

Módulos incluidos

Siete módulos que comparten los mismos controles y la misma evidencia.

MOD·DOC

Control documental

Versionado con flujo borrador → revisión → aprobación de dos firmas, sello SHA-256, PDF estampado, acuse de recibo "leído y entendido", retención con disposición y legal hold, plantillas y búsqueda de texto completo en español.

MOD·WZD

Asistente paso a paso

Ruta SGSI o Ruta CNO según la norma del tenant: tareas con dueño, fecha y evidencia obligatoria; desbloqueo por fase. Convierte la norma en un plan de trabajo.

MOD·RSK

Gestión de riesgos

Activos, matriz probabilidad × impacto, plan de tratamiento y riesgo residual, vinculado a los controles que lo mitigan.

MOD·SOA

Declaración de Aplicabilidad

Los controles de la norma con aplicabilidad, justificación de exclusión y dueño por control. Una SoA viva, no un PDF que se desactualiza.

MOD·AUD

Auditoría interna

Programa de auditoría, hallazgos clasificados y CAPA con causa raíz, responsable, % de avance y costo estimado; evaluación del auditor al cerrar y cierre verificable por evidencia.

MOD·PRC

Mapa de procesos y panel

Árbol de procesos con sus documentos vinculados y visor embebido; panel de entrada con el estado del SGSI e higiene documental.

MOD·LEG

Requisitos legales

Matriz de requisitos legales, regulatorios y contractuales con responsable, evidencia y nivel de cumplimiento (ISO 27001 cl. 4 y A.5.31).

Transversal

Bitácora, roles y experiencia

Registro de quién hizo qué, cuándo y desde dónde; cuatro roles; interfaz en español, modo claro y oscuro, y uso en escritorio, tablet y móvil.

EN PANTALLA

Así se ve el cumplimiento

Indicador de cumplimiento: un solo porcentaje visible en toda la plataforma que solo sube con evidencia aprobada sobre la SoA, la Ruta y la matriz legal. Mide madurez real de implementación, no solo vigencia documental.
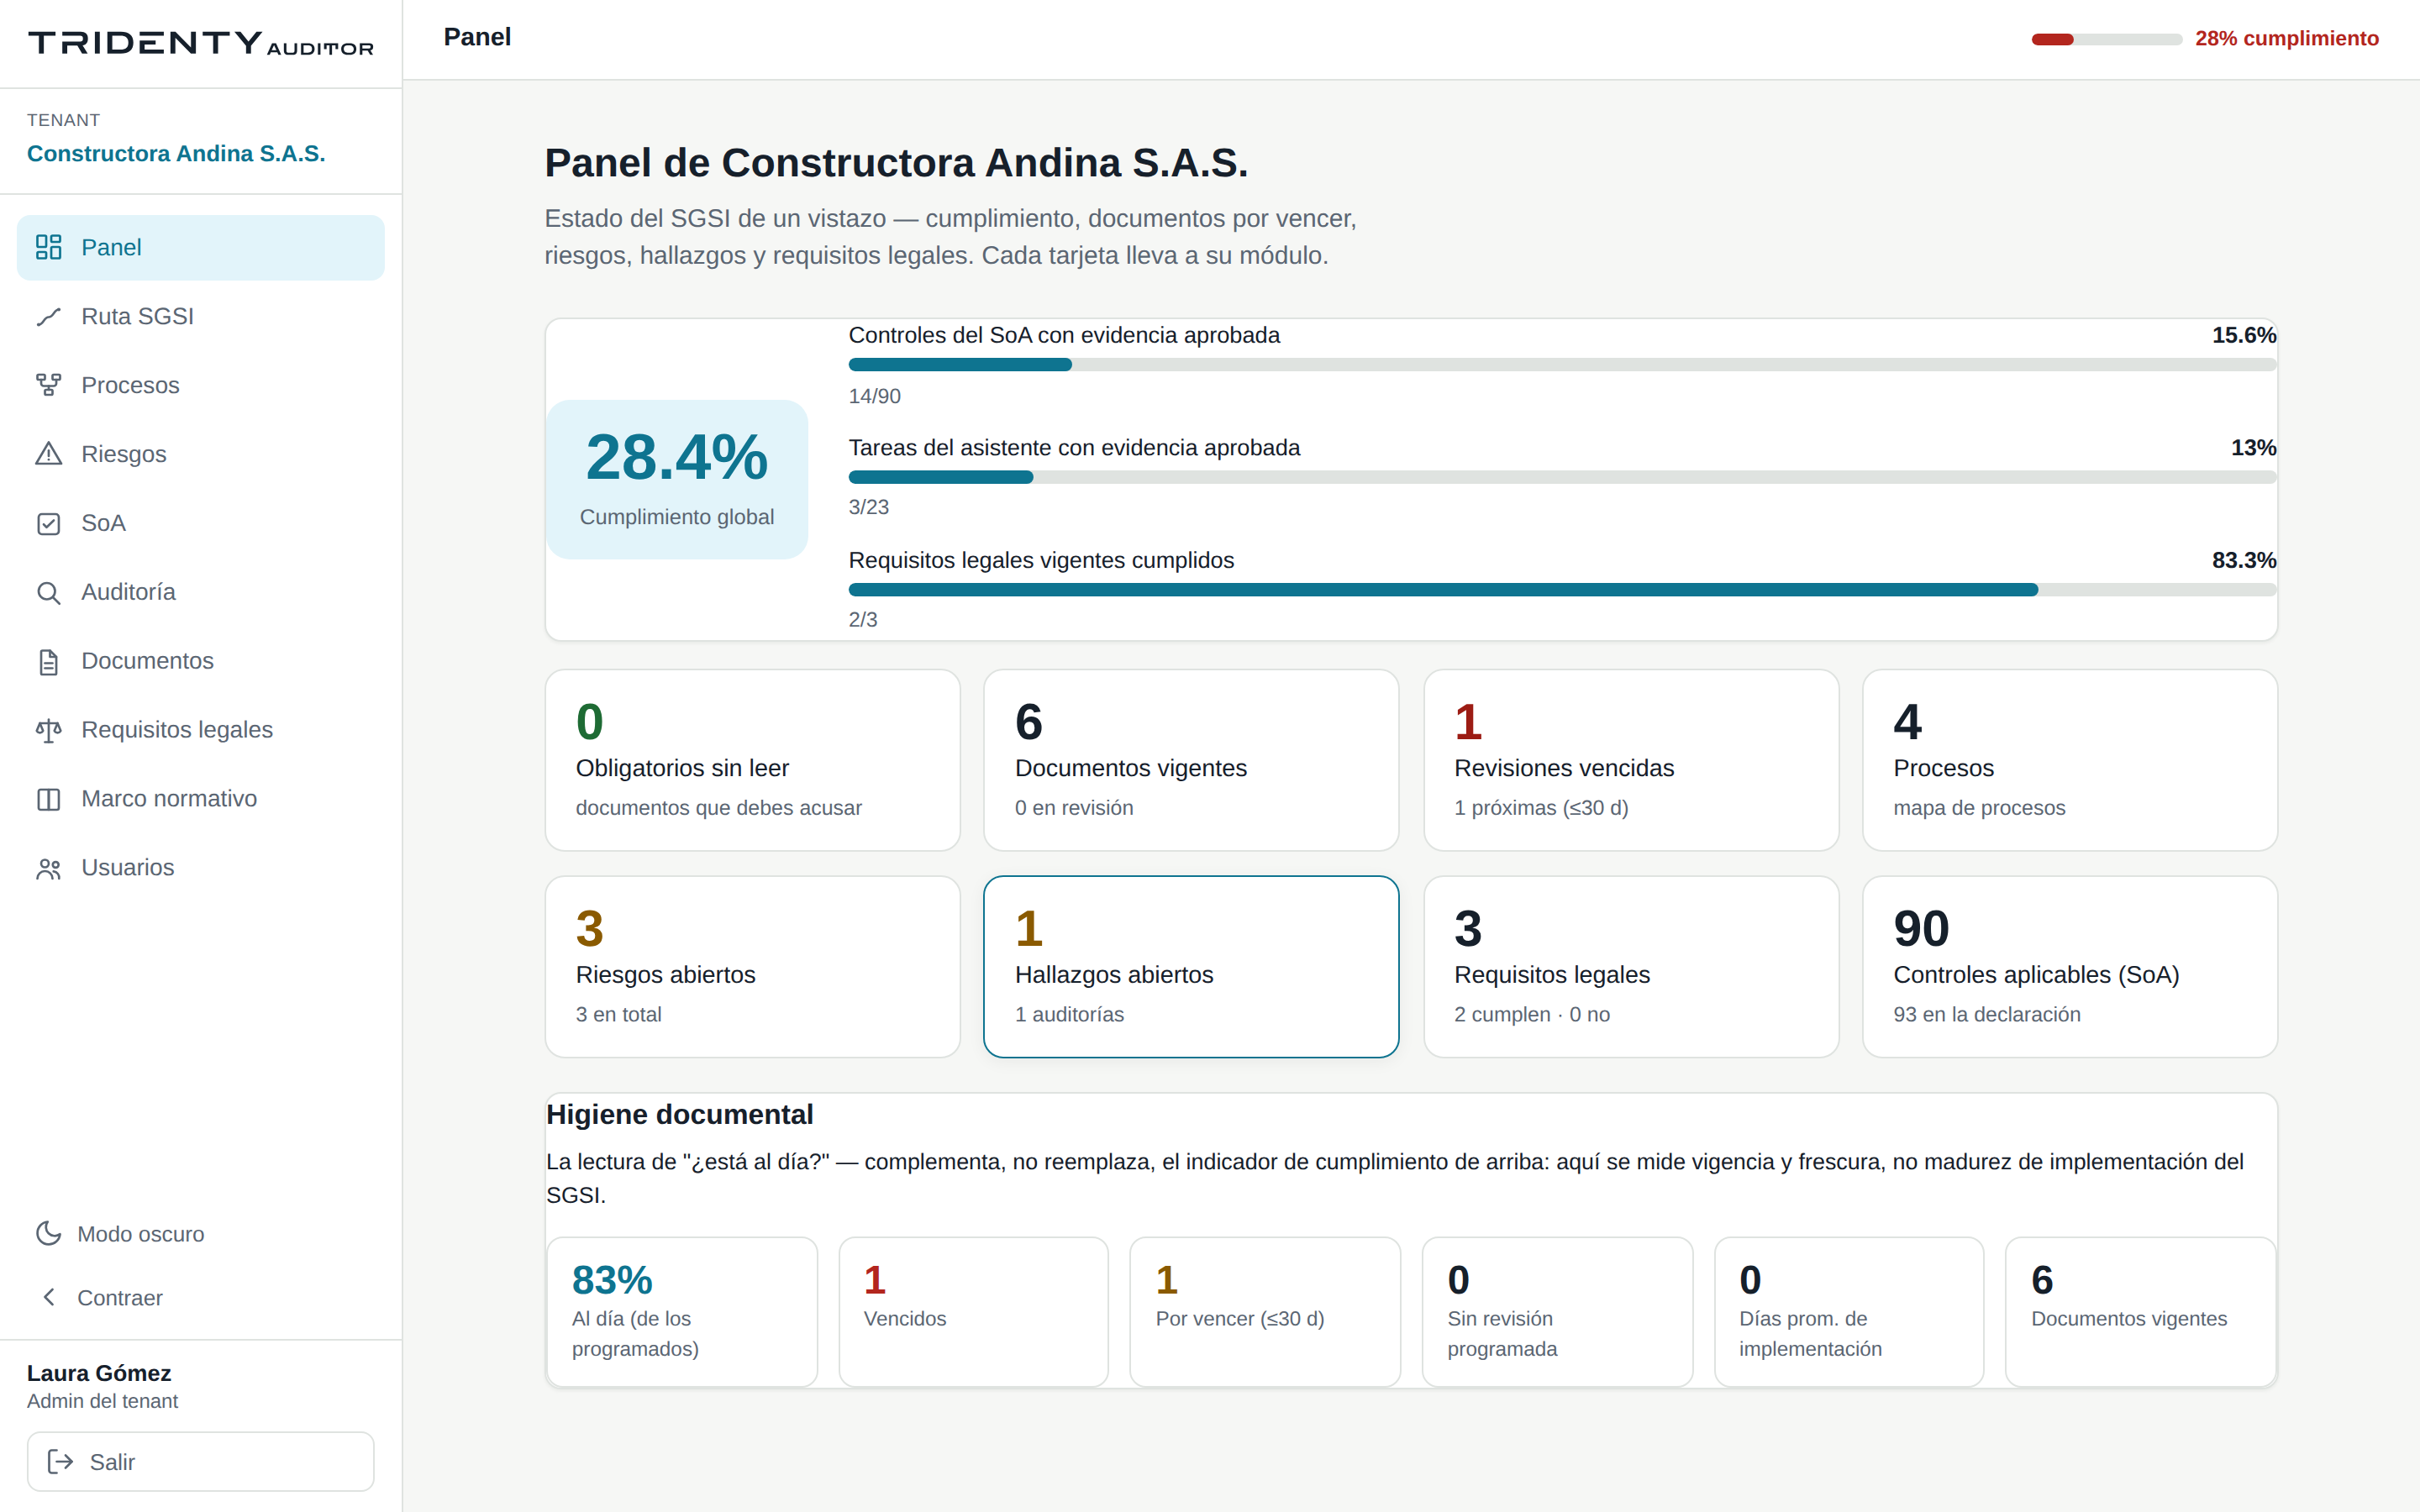
Panel de Tridenty Auditor con indicador de cumplimiento e higiene documental

Panel

Indicador de cumplimiento en vivo, estado del SGSI e higiene documental: vencidos, próximos a vencer y días de implementación.
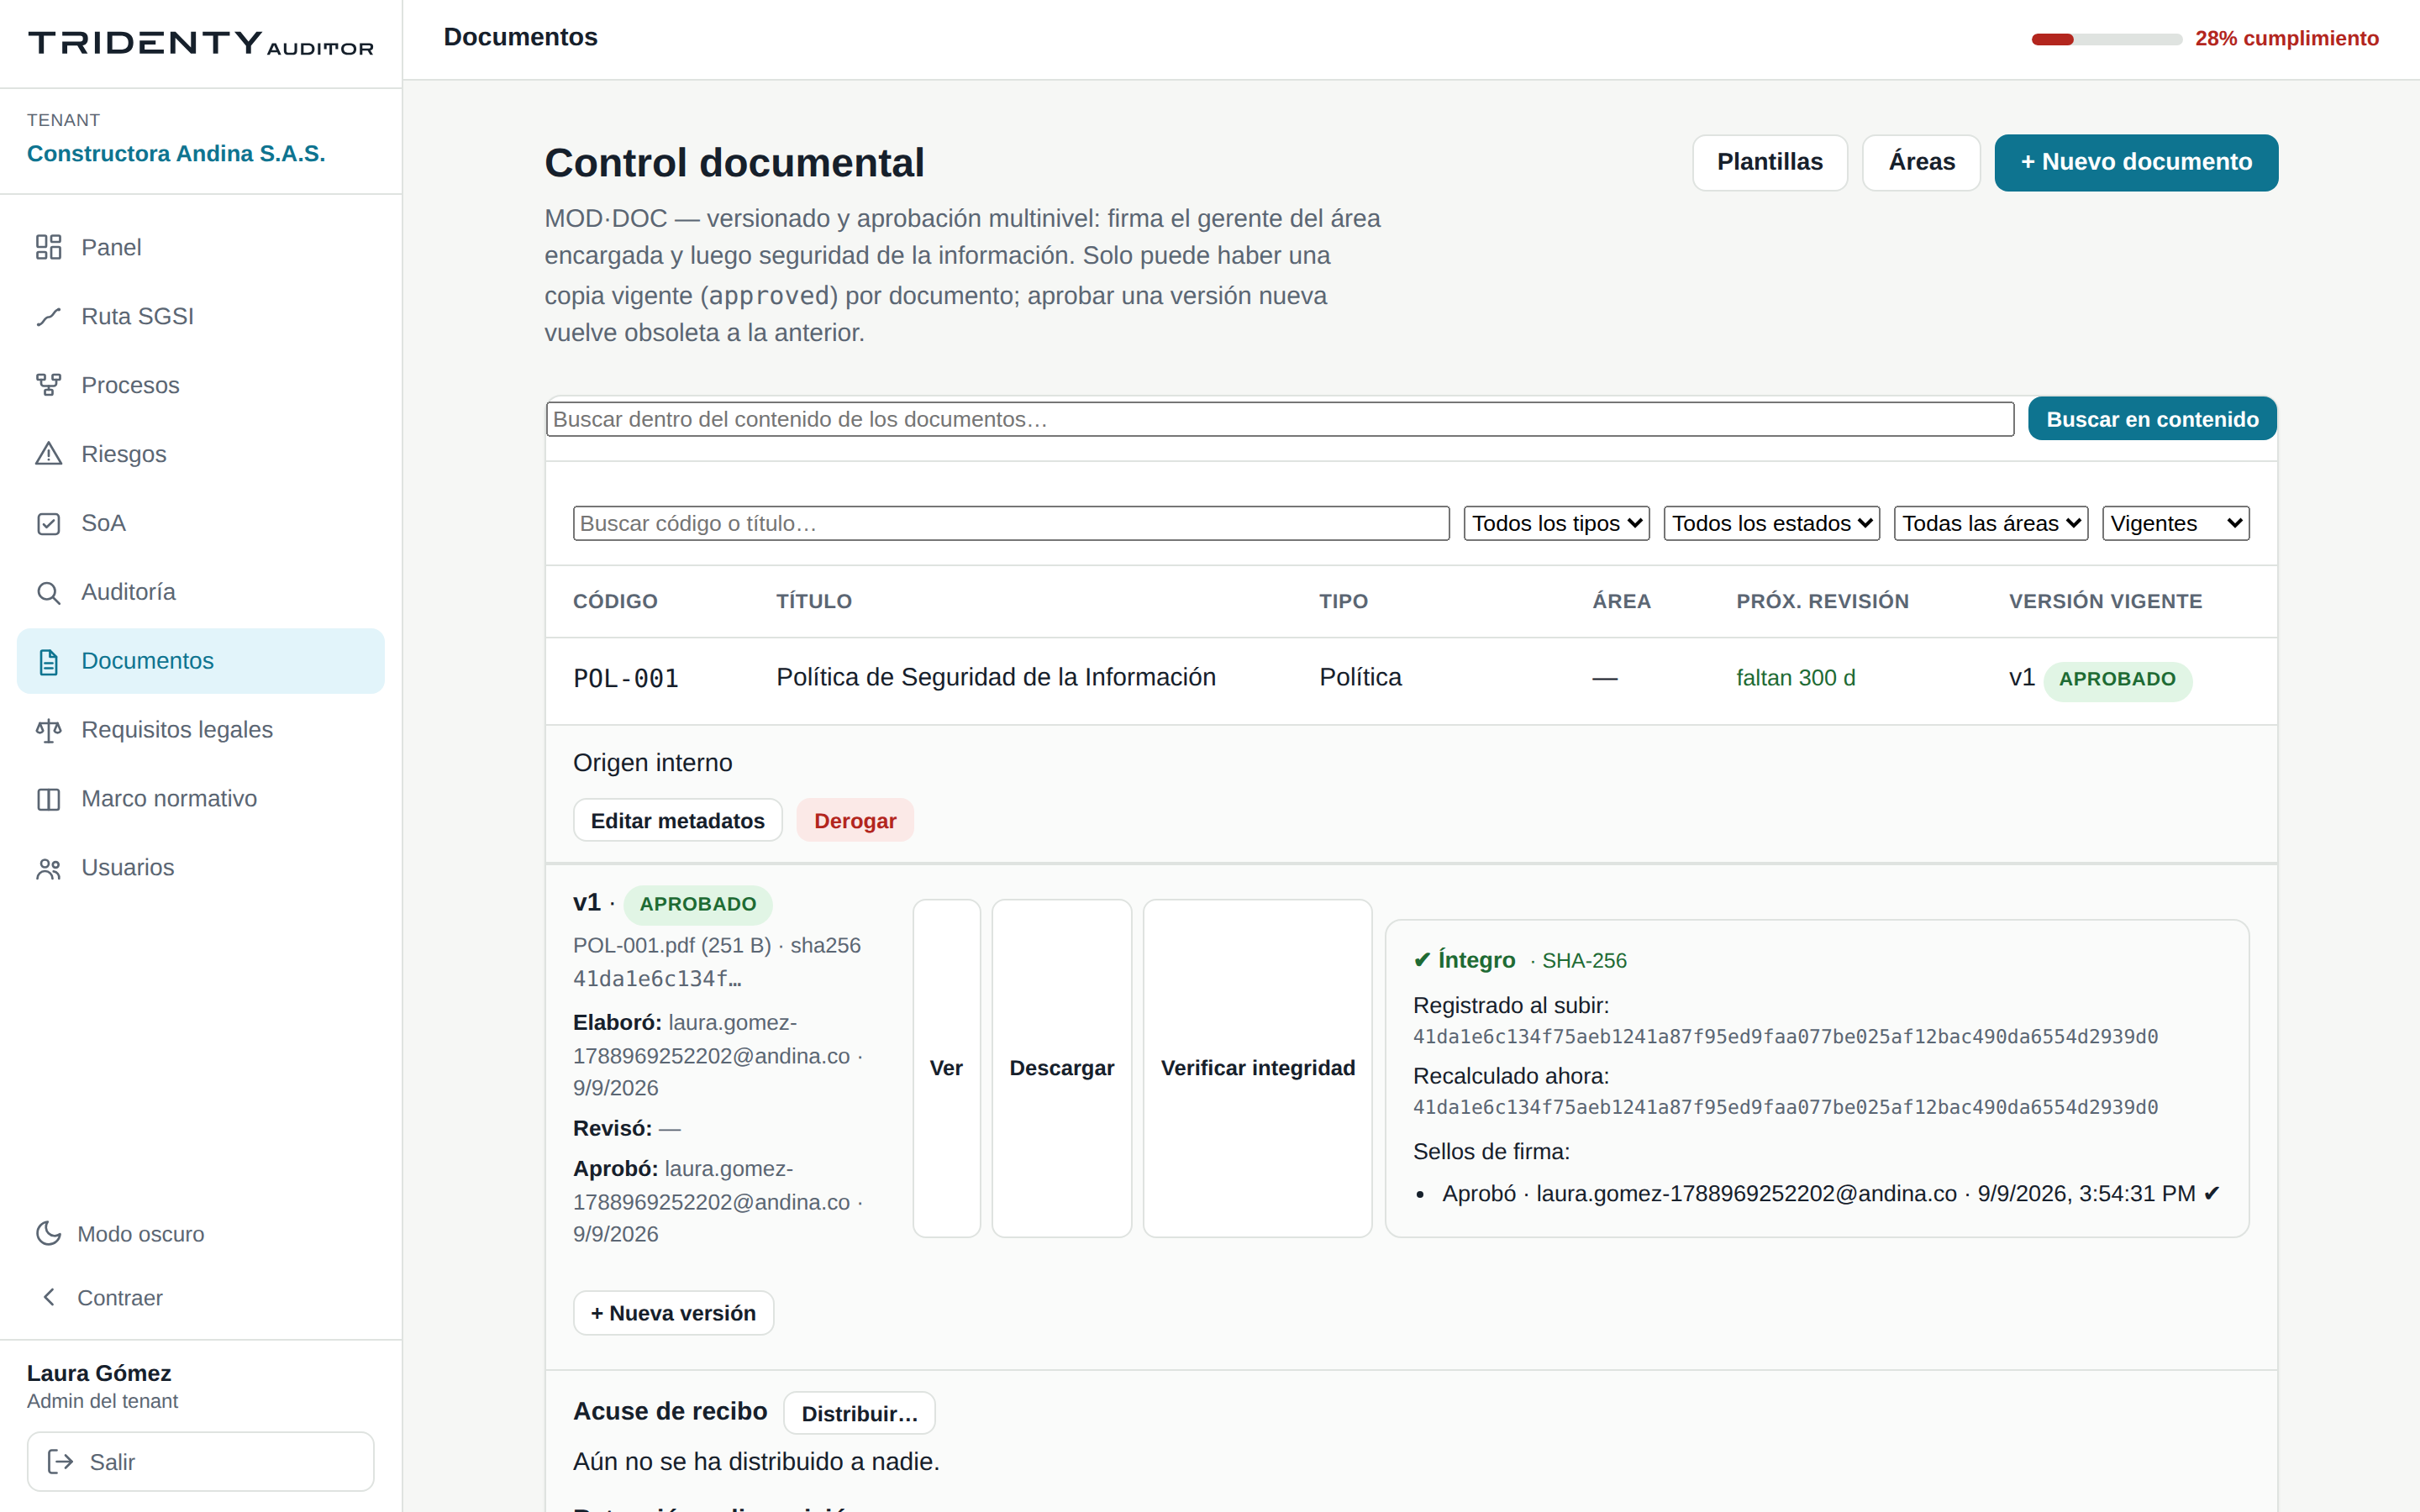
Control documental de Tridenty Auditor con firmas y verificación de integridad

Documentos

Firmas, sello y verificación de integridad SHA-256 en un clic.
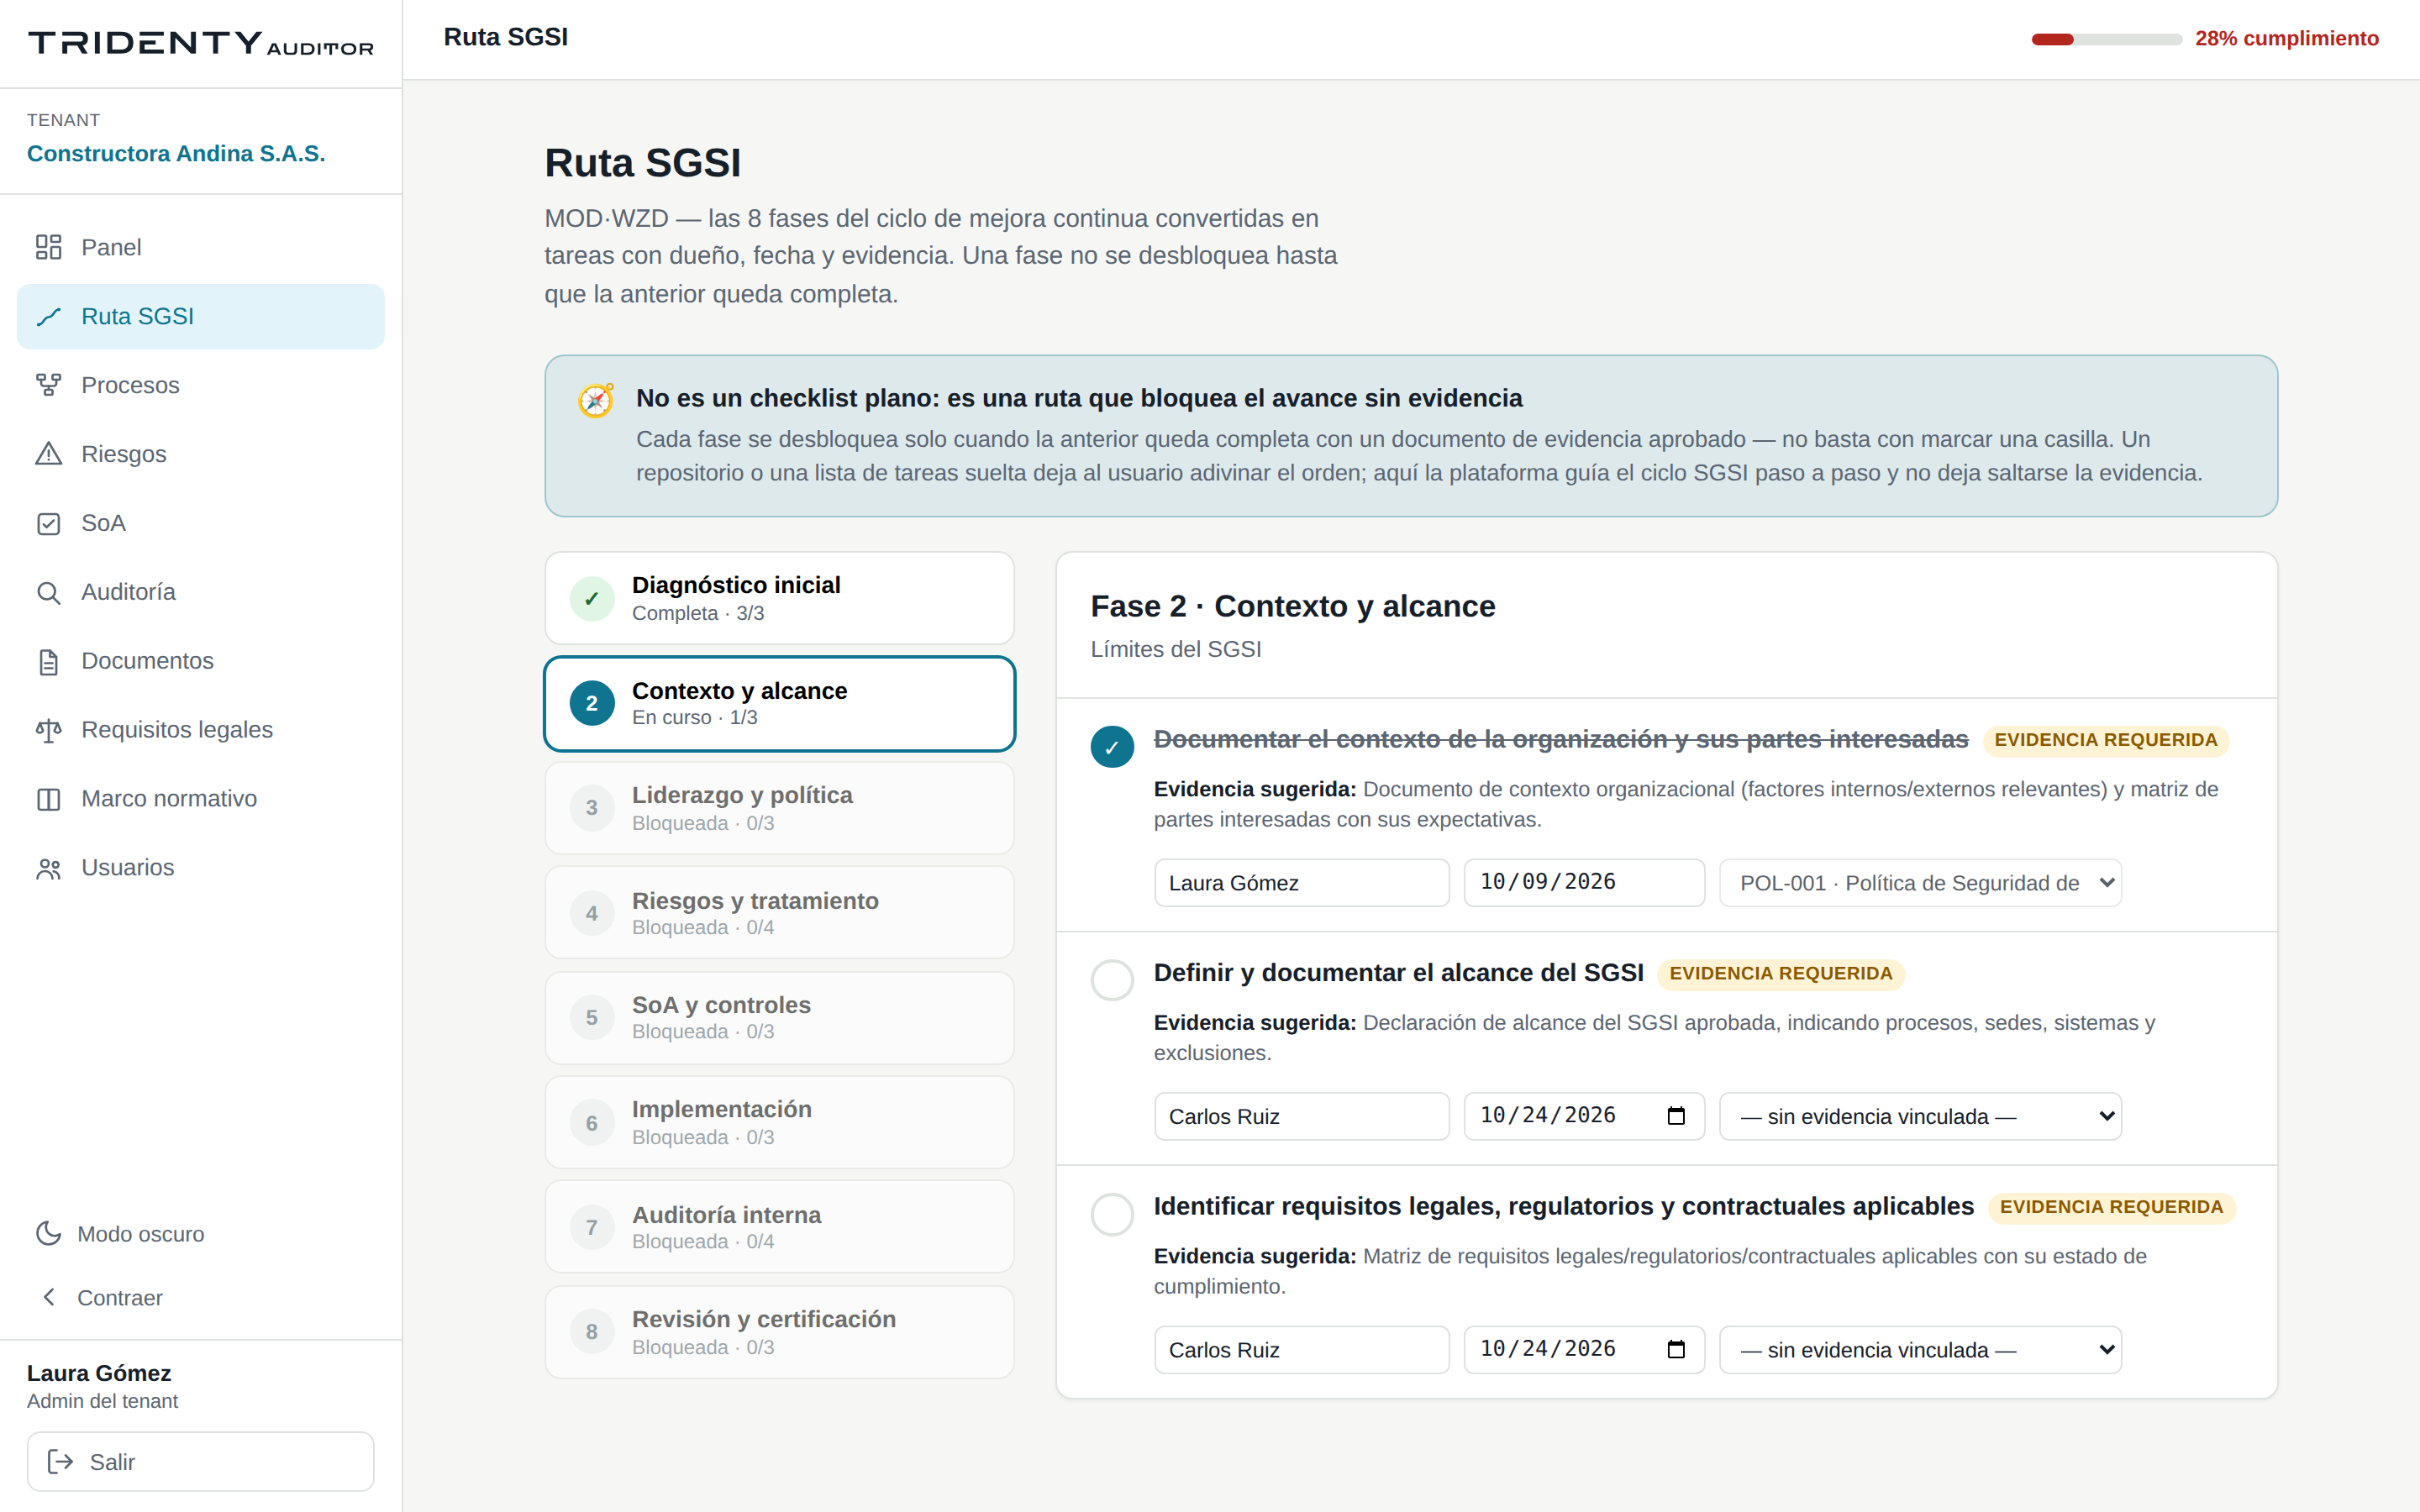
Ruta SGSI de Tridenty Auditor con fases y evidencia requerida

Ruta SGSI

Fases que solo se desbloquean con evidencia aprobada.
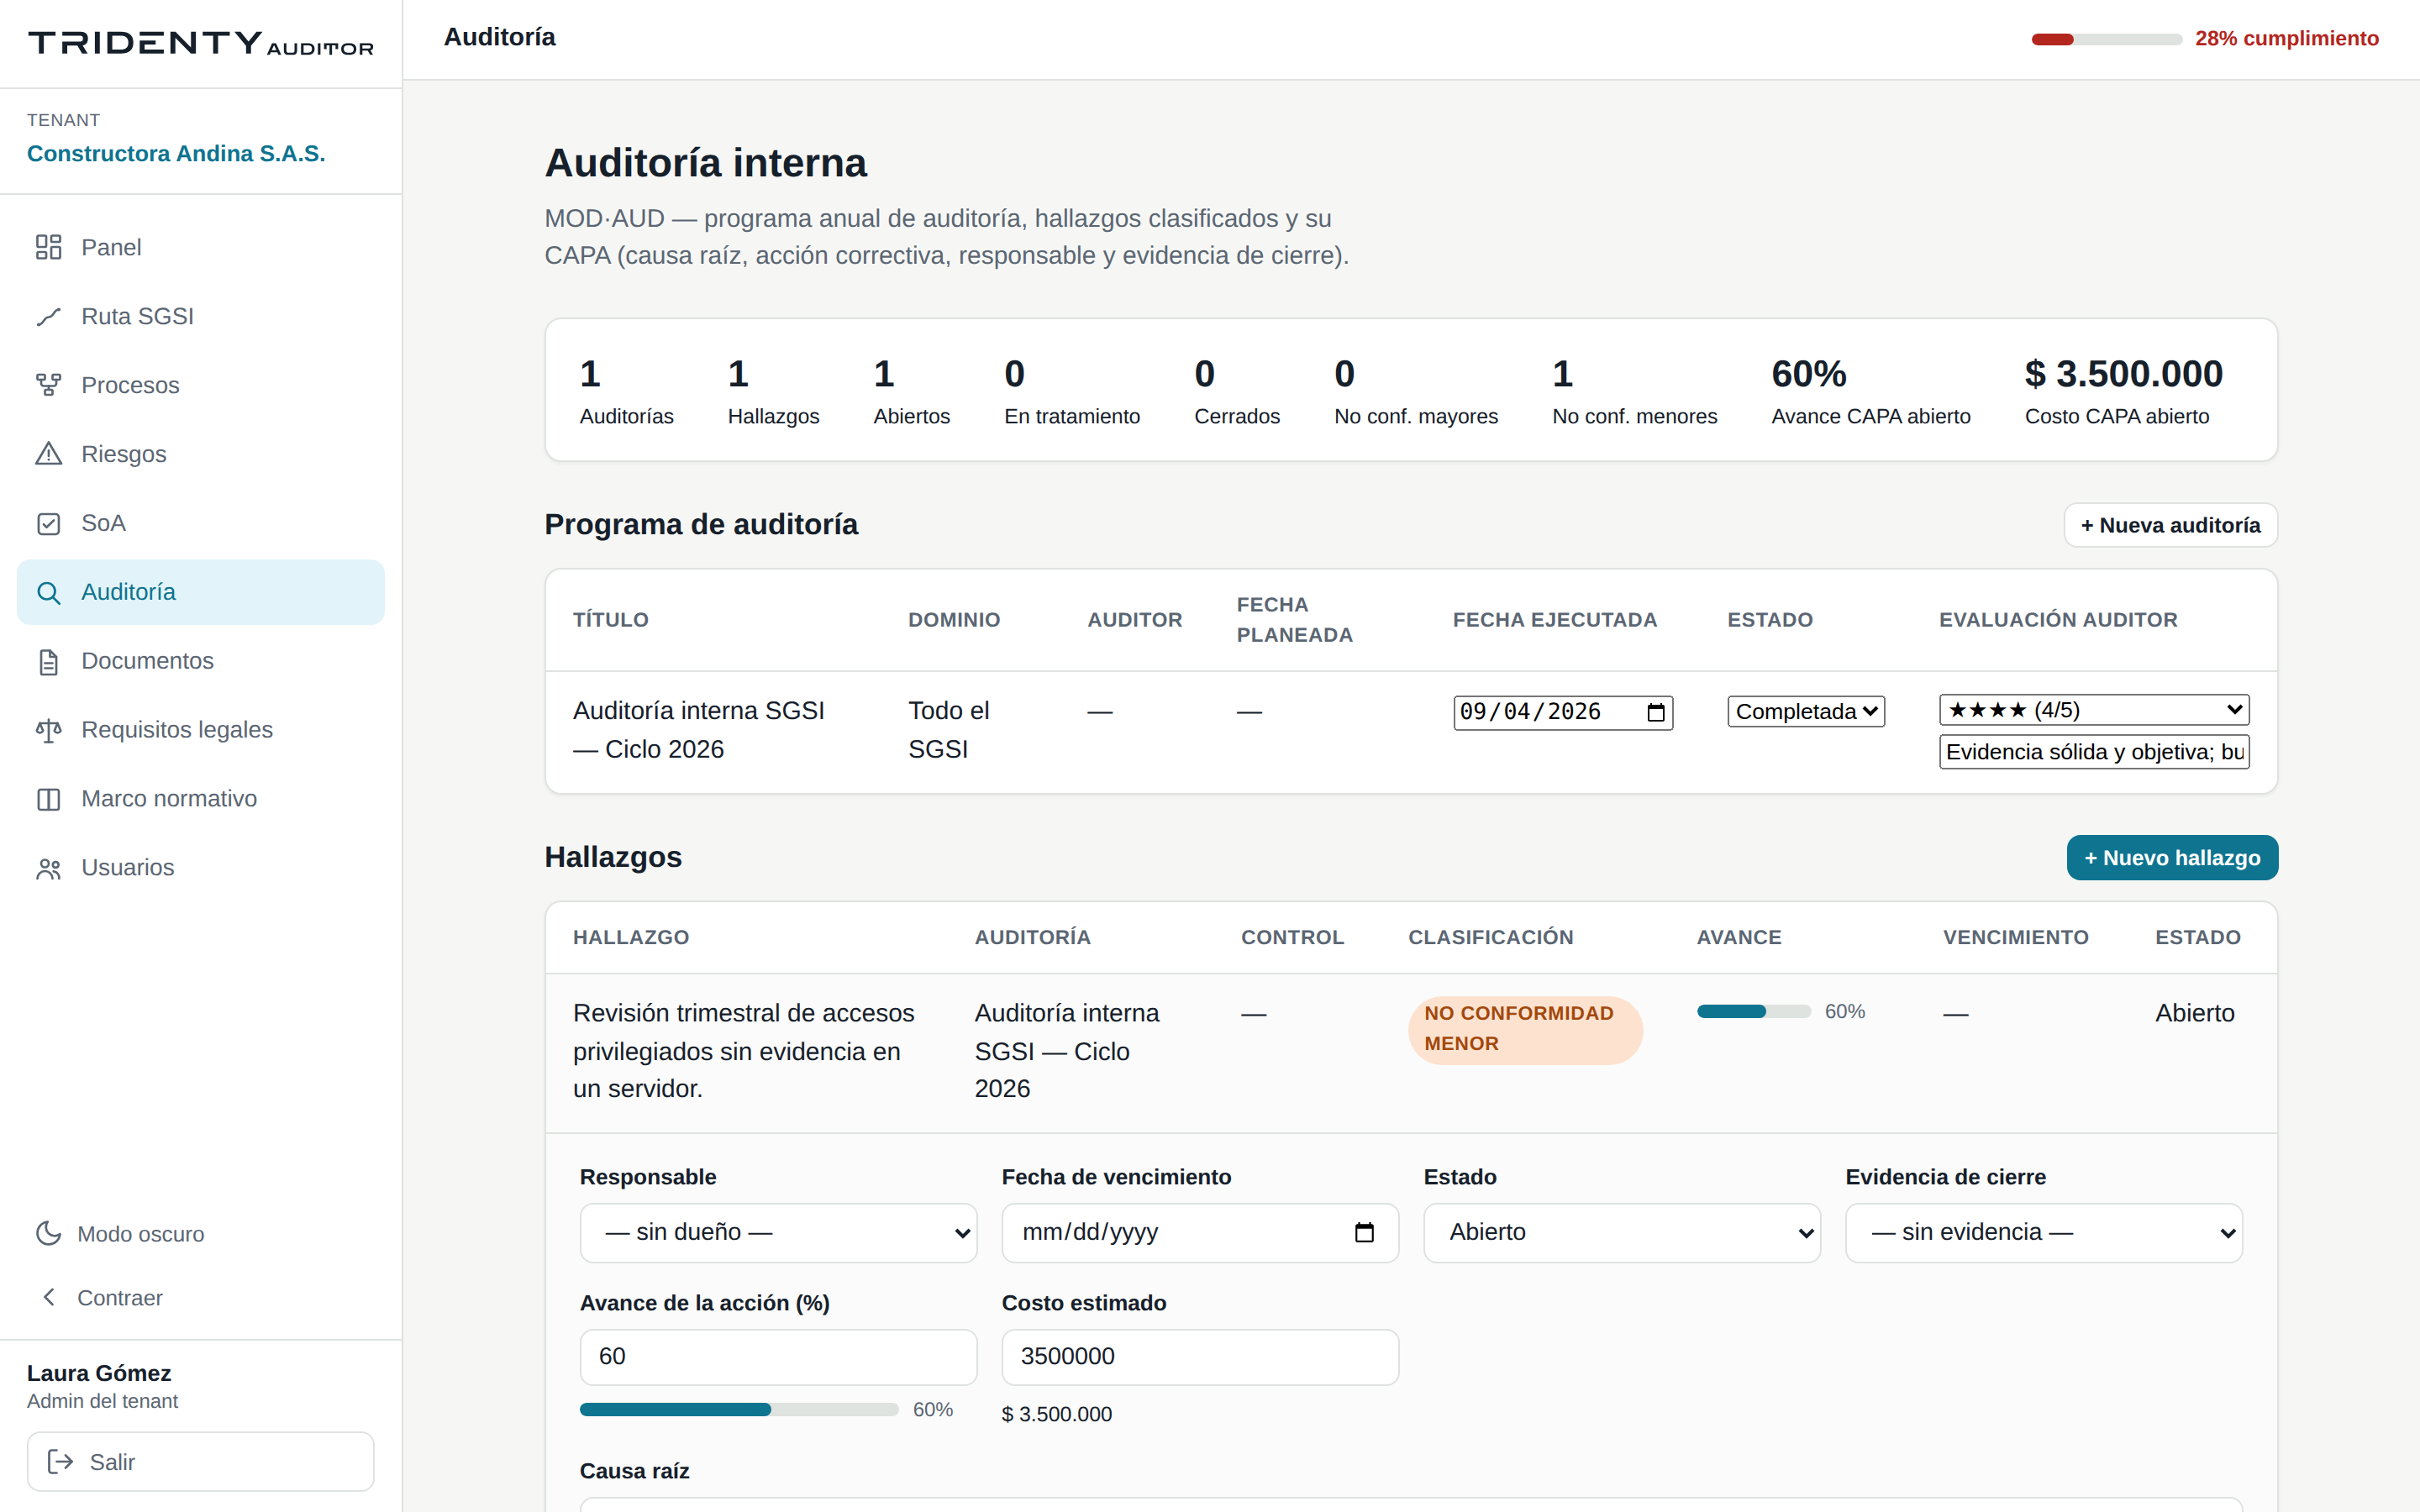
Auditoría interna de Tridenty Auditor con hallazgos y CAPA

Auditoría interna

Programa con evaluación del auditor, hallazgos clasificados y CAPA con % de avance y costo estimado.

NORMAS SOPORTADAS

Dos normas. Una por tenant.

Cada tenant elige su norma al crearse, para no mezclar estructuras que no son compatibles entre sí.

93 controles · 4 dominios · Ruta de 8 fases

ISO/IEC 27001:2022

El estándar internacional de gestión de seguridad de la información, con su Anexo A completo.

41 controles · 10 numerales · 58 requisitos · Ruta de 10 fases

Guía de Ciberseguridad CNO · Acuerdo 1960

La exigencia regulatoria del Consejo Nacional de Operación para los agentes del sector eléctrico colombiano, con auditorías obligatorias desde 2026.

El motor de cumplimiento detrás de ambas está diseñado para sumar nuevas normas (NIST CSF 2.0 en la hoja de ruta) sin rehacer la plataforma.

Especificaciones

Roles
Super Admin, Admin del tenant, Auditor interno y Visualizador, con segregación de funciones.
Aislamiento
Multitenant con Row-Level Security en PostgreSQL y rol de aplicación sin privilegios de superusuario.
Autenticación
Contraseñas con bcrypt, sesión con token corto y renovación revocable, bloqueo por intentos fallidos.
Integridad
Hash SHA-256 por versión, sello de aprobación con dos firmas y PDF estampado como copia controlada.
Trazabilidad
Bitácora de eventos: quién hizo qué, cuándo y desde qué dirección, para auditoría y forense.
Evidencia
Todo documento es un archivo real, versionado y con flujo de aprobación; nunca un campo de texto libre.
Despliegue
SaaS en la nube como modalidad principal; en casos especiales (regulación o aislamiento de red), on-premise en contenedores en el centro de datos del cliente.
Interfaz
Web en español, modo claro y oscuro, adaptada a escritorio, tablet y móvil.

Licenciamiento

Un solo plan con todos los módulos incluidos. Elige el ciclo de pago que mejor se ajuste a tu operación.

Mensual
USD 150 / mes

Facturación mes a mes, sin permanencia.

Solicitar demo
Ahorra 17% · 2 meses gratis
Anual
USD 1.500 / año

Equivale a USD 125/mes: paga 10 meses, obtén 12.

Solicitar demo

Modalidad principal: SaaS en la nube. El despliegue on-premise se evalúa caso a caso para clientes con requisitos regulatorios o de aislamiento, con el mismo licenciamiento.

CÓMO EMPEZAR

De la demo a la puesta en marcha

01

Demo guiada

Recorrido de 45 minutos sobre la norma que aplica a tu organización: Ruta SGSI o Ruta CNO, control documental con sello e integridad, auditoría interna.

02

Piloto

Tenant SaaS listo el mismo día, con los 134 controles y las rutas precargados. En casos especiales, instalación on-premise en contenedores en menos de 20 minutos.

03

Puesta en marcha

Acompañamiento para cargar la documentación existente, definir procesos, dueños y responsables, y arrancar la ruta desde tu estado real.

Hoja de ruta

Sujeta a cambios

Próximas versiones

Recuperación de contraseña e invitaciones por correo · segundo factor de autenticación (app autenticadora) · inventario de activos de información con catálogo para el sector eléctrico · auditoría interna con checklist derivado de la norma e informe sellado · registro de incidentes con el formato del Acuerdo CNO 2088.

Fase 2

Revisión por la dirección con acta generada · formación y competencias · objetivos e indicadores de seguridad · NIST CSF 2.0 sobre el mismo motor · SSO empresarial federado con el directorio del cliente · tier aislado para clientes regulados.

FAQ

Preguntas frecuentes sobre Tridenty Auditor

¿Qué es Tridenty Auditor?

Tridenty Auditor es una plataforma GRC para implementar y auditar ISO/IEC 27001:2022 y la Guía de Ciberseguridad del CNO (Acuerdo 1960). Centraliza documentos, riesgos, Declaración de Aplicabilidad, requisitos legales y auditoría interna sobre los mismos controles y la misma evidencia.

¿Qué normas cubre?

ISO/IEC 27001:2022 (93 controles del Anexo A, ruta de 8 fases) y la Guía de Ciberseguridad del CNO, Acuerdo 1960 (41 controles, 10 numerales, 58 requisitos, ruta de 10 fases). Cada tenant elige una norma. NIST CSF 2.0 está en la hoja de ruta.

¿A quién aplica el Acuerdo CNO 1960?

Es la exigencia regulatoria del Consejo Nacional de Operación para los agentes del sector eléctrico colombiano, con auditorías obligatorias desde 2026.

¿Cómo garantiza la integridad de la evidencia?

Cada documento aprobado lleva dos firmas (revisó y aprobó), un hash SHA-256 por versión y un PDF estampado como copia controlada. Un clic recalcula el hash y confirma que nadie modificó el archivo.

¿Es SaaS u on-premise?

La modalidad principal es SaaS en la nube. En casos especiales, por regulación o aislamiento de red, se instala on-premise en contenedores en el centro de datos del cliente, con el mismo licenciamiento.

¿Cuánto cuesta Tridenty Auditor?

Un solo plan con todos los módulos: USD 150 al mes o USD 1.500 al año (equivale a USD 125/mes).

Convierte el cumplimiento en evidencia

Agenda una demo guiada de 45 minutos sobre la norma que aplica a tu organización y arranca un piloto el mismo día.

SaaS · On-premise en casos especiales · Soporte en español